Все новости Скачать фотографию
Образование и наука
Ученые Пермского Политеха создали программу для оценки киберживучести «Умного дома»
7 сентября 2026
В Пермском Политехе разработали программу, которая позволяет количественно оценить, насколько система «Умного дома» способна противостоять киберугрозам, сохранять личные данные и продолжать работу даже в условиях массированной атаки. Статья опубликована в научном журнале «Моделирование, оптимизация и информационные технологии».
«Умный дом» — это комплекс устройств, объединенных в единую сеть: датчики, розетки, климат-контроль, камеры, шлюзы, бытовая техника. Они работают по заданным сценариям — сами включают свет, регулируют температуру, сообщают о протечке. В то же время такие системы часто подвергаются хакерским атакам. Это связано с тем, что десятки узлов связаны в единую сеть, и взлом одного элемента может парализовать все. Традиционные методы оценки рисков рассматривают компоненты по отдельности — роутер, шлюз, розетки — и не способны предсказать, как атака будет распространяться от одного элемента к другому. Результаты проверок не связываются между собой, поэтому специалист не может ответить на вопрос, что произойдет, если хакер проникнет через самое слабое звено. На практике это означает, что уязвимости обнаруживаются только после того, как инцидент уже случился.
Прогнозирование атак сегодня проходит на основе данных о прошлых нарушениях безопасности – специалисты вычисляют вероятность взлома конкретного устройства. Однако, они не учитывают, как взлом одной розетки повлияет на шлюз, а через него — на всю систему. Такой разрозненный анализ не дает целостной картины и часто вводит в заблуждение.
Чтобы решить этот вопрос, ученые Пермского Политеха создали программный продукт для инженеров по автоматизации и специалистов по информационной безопасности.
Впервые в России они применили для этого метод нечетких когнитивных карт. Это математический аппарат, который строит «интеллектуальную карту» всех связей между устройствами и показывает, как атака переходит с одного элемента на другой.
Если хакер взламывает одно устройство, карта сразу показывает, куда он может проникнуть дальше и что из-за этого выйдет из строя. Например, если ослаблена защита Wi-Fi, страдают все приборы, а если взломан шлюз — может отключиться вся система. Это позволяет моделировать распространение атак в динамике и измерять «живучесть» — способность структуры работать даже под ударом.
Существующие сейчас подходы либо рассматривают компоненты по отдельности, либо не могут предсказать, как проникновение в систему будет развиваться во времени. Разработанная модель выдает числовую оценку киберживучести — от 0 до 1, — а ее точность, подтвержденная испытаниями на реальном объекте, достигает 97%. Для сравнения: классические статистические методы ошибаются в 2–3 раза чаще.
Ученые выделили 20 основных параметров — от работы роутера до настроек шифрования — и разбили их на четыре группы – сетевое оборудование, умные устройства, исполнительные механизмы и системы защиты. Для каждого параметра эксперты оценили силу влияния на остальные, занесли данные в программу, и компьютер начал просчитывать разные сценарии атак, показывая, как меняется устойчивость модели.
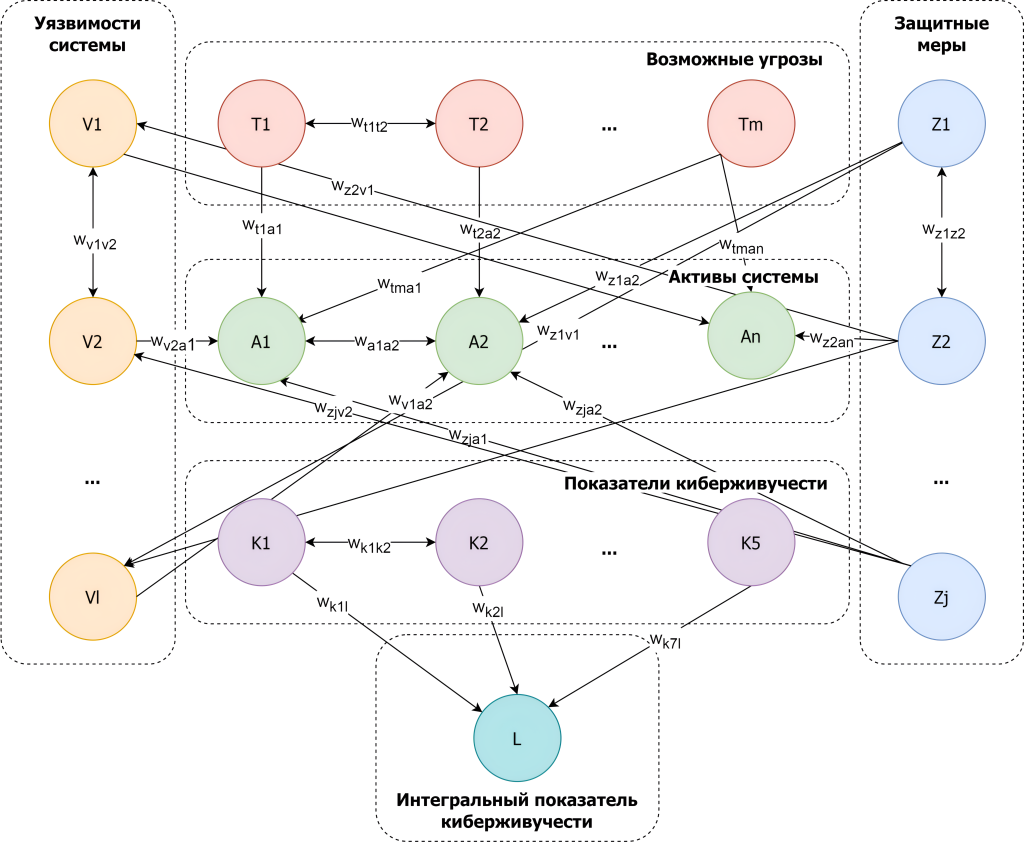
На фото: Базовая модель нечетких когнитивных карт.
Программа работает следующим образом. Специалист вносит данные о конкретном объекте: перечень устройств, их связи и настройки безопасности. Программа строит цифровую модель и моделирует разные сценарии — от взлома розетки до DDoS-атаки на сеть и получения доступа к главному шлюзу. Результатом является числовой показатель киберживучести (по шкале от 0 до 1), перечень наиболее уязвимых узлов, ранжированных по степени опасности, и конкретные рекомендации по усилению защиты.
Время расчета зависит от сложности моделируемой системы: количества устройств, числа угроз и взаимосвязей. Однако, как показало исследование, для экспериментальной модели из 20 элементов расчет одного сценария занимал менее секунды, а полный анализ различных вариантов атак и защитных мер — не более минуты.
При этом все вычисления выполнялись на обычном офисном компьютере с двухъядерным процессором и 8 ГБ оперативной памяти. Это значит, что для работы с инструментом не требуется дорогое специализированное оборудование — достаточно стандартного рабочего места специалиста.
Чтобы проверить, насколько точно компьютерная модель соответствует действительности, исследователи сопоставили ее расчеты с данными, полученными на действующем объекте.
«Разработанную модель проверили на реальном объекте — жилом комплексе "SMART City" в Перми, где система "Умный дом" объединяет более 7200 датчиков. Для эксперимента взяли фрагмент инфраструктуры — двухкомнатную квартиру с 30 беспроводными устройствами», — рассказала аспирантка кафедры «Автоматика и телемеханика» ПНИПУ Анна Ожгибесова.
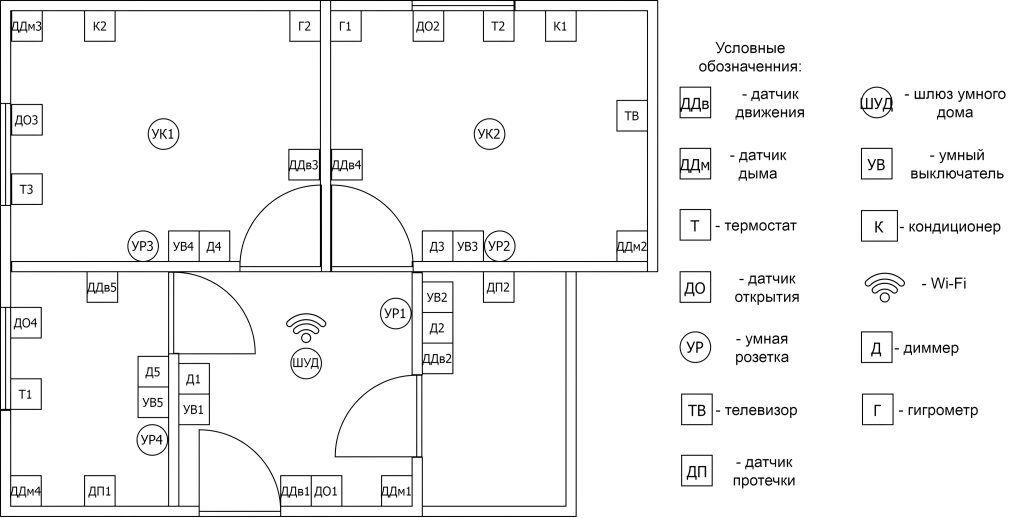
На фото: Схема расположения датчиков в квартире.
Данные объекта загрузили в программу, и она рассчитала прогнозный уровень киберживучести, указала на самые уязвимые узлы и предложила меры по усилению защиты. На практике точность полученных прогнозов составила 97% – то есть из ста прогнозов только три не совпали с результатами реальных испытаний.
Дальнейшее моделирование различных вариантов комплексов устройств показало, что наиболее уязвимыми узлами являются шлюз умного дома, Wi Fi роутер и сами IoT-устройства. Если хакер получает контроль над шлюзом, общий показатель киберживучести падает почти на 40%. Если же злоумышленники одновременно атакуют шлюз, роутер, устройства и вдобавок устраивают DDoS-атаку на сеть, система падает до критического уровня — перестает реагировать на
команды, теряет управление, а восстановление затягивается.
«Возможность проектирования моделей позволяет измерить, насколько система способна выжить при атаке и как быстро восстановится», — прокомментировал заведующий кафедрой «Автоматика и телемеханика» Пермского Политеха, доктор технических наук, профессор Александр Южаков.
На основе полученных данных ученые предложили конкретные меры защиты:
Эффективность этих мер оценили также с помощью моделирования: при пяти одновременных атаках с использованием защитных механизмов киберживучесть системы вырастает на 42%, а время восстановления сокращается с 7–8 циклов до 6–7.
«Эти результаты подтверждают главное преимущество разработанного подхода. Он позволяет заранее количественно оценить, какие сочетания атак наиболее опасны, и определить, какие защитные меры дадут максимальный эффект. А значит, проектировать системы можно с гарантированным уровнем устойчивости, а не реагировать на уже случившиеся инциденты. Сейчас программа находится на стадии экспериментальной проверки. В дальнейшем планируется развитие комплекса в сторону интеграции с существующими платформами управления "Умным домом" и расширения функциональных возможностей. Это особенно важно для роста рынка "Умных домов" в России, повышения доверия к отечественным IoT-решениям и снижения зависимости от зарубежных систем безопасности», – подчеркнули в Пермском Политехе.
Фото на главном: freepik.com.
«Умный дом» — это комплекс устройств, объединенных в единую сеть: датчики, розетки, климат-контроль, камеры, шлюзы, бытовая техника. Они работают по заданным сценариям — сами включают свет, регулируют температуру, сообщают о протечке. В то же время такие системы часто подвергаются хакерским атакам. Это связано с тем, что десятки узлов связаны в единую сеть, и взлом одного элемента может парализовать все. Традиционные методы оценки рисков рассматривают компоненты по отдельности — роутер, шлюз, розетки — и не способны предсказать, как атака будет распространяться от одного элемента к другому. Результаты проверок не связываются между собой, поэтому специалист не может ответить на вопрос, что произойдет, если хакер проникнет через самое слабое звено. На практике это означает, что уязвимости обнаруживаются только после того, как инцидент уже случился.
Прогнозирование атак сегодня проходит на основе данных о прошлых нарушениях безопасности – специалисты вычисляют вероятность взлома конкретного устройства. Однако, они не учитывают, как взлом одной розетки повлияет на шлюз, а через него — на всю систему. Такой разрозненный анализ не дает целостной картины и часто вводит в заблуждение.
Чтобы решить этот вопрос, ученые Пермского Политеха создали программный продукт для инженеров по автоматизации и специалистов по информационной безопасности.
Впервые в России они применили для этого метод нечетких когнитивных карт. Это математический аппарат, который строит «интеллектуальную карту» всех связей между устройствами и показывает, как атака переходит с одного элемента на другой.
Если хакер взламывает одно устройство, карта сразу показывает, куда он может проникнуть дальше и что из-за этого выйдет из строя. Например, если ослаблена защита Wi-Fi, страдают все приборы, а если взломан шлюз — может отключиться вся система. Это позволяет моделировать распространение атак в динамике и измерять «живучесть» — способность структуры работать даже под ударом.
Существующие сейчас подходы либо рассматривают компоненты по отдельности, либо не могут предсказать, как проникновение в систему будет развиваться во времени. Разработанная модель выдает числовую оценку киберживучести — от 0 до 1, — а ее точность, подтвержденная испытаниями на реальном объекте, достигает 97%. Для сравнения: классические статистические методы ошибаются в 2–3 раза чаще.
Ученые выделили 20 основных параметров — от работы роутера до настроек шифрования — и разбили их на четыре группы – сетевое оборудование, умные устройства, исполнительные механизмы и системы защиты. Для каждого параметра эксперты оценили силу влияния на остальные, занесли данные в программу, и компьютер начал просчитывать разные сценарии атак, показывая, как меняется устойчивость модели.
На фото: Базовая модель нечетких когнитивных карт.
Программа работает следующим образом. Специалист вносит данные о конкретном объекте: перечень устройств, их связи и настройки безопасности. Программа строит цифровую модель и моделирует разные сценарии — от взлома розетки до DDoS-атаки на сеть и получения доступа к главному шлюзу. Результатом является числовой показатель киберживучести (по шкале от 0 до 1), перечень наиболее уязвимых узлов, ранжированных по степени опасности, и конкретные рекомендации по усилению защиты.
Время расчета зависит от сложности моделируемой системы: количества устройств, числа угроз и взаимосвязей. Однако, как показало исследование, для экспериментальной модели из 20 элементов расчет одного сценария занимал менее секунды, а полный анализ различных вариантов атак и защитных мер — не более минуты.
При этом все вычисления выполнялись на обычном офисном компьютере с двухъядерным процессором и 8 ГБ оперативной памяти. Это значит, что для работы с инструментом не требуется дорогое специализированное оборудование — достаточно стандартного рабочего места специалиста.
Чтобы проверить, насколько точно компьютерная модель соответствует действительности, исследователи сопоставили ее расчеты с данными, полученными на действующем объекте.
«Разработанную модель проверили на реальном объекте — жилом комплексе "SMART City" в Перми, где система "Умный дом" объединяет более 7200 датчиков. Для эксперимента взяли фрагмент инфраструктуры — двухкомнатную квартиру с 30 беспроводными устройствами», — рассказала аспирантка кафедры «Автоматика и телемеханика» ПНИПУ Анна Ожгибесова.
На фото: Схема расположения датчиков в квартире.
Данные объекта загрузили в программу, и она рассчитала прогнозный уровень киберживучести, указала на самые уязвимые узлы и предложила меры по усилению защиты. На практике точность полученных прогнозов составила 97% – то есть из ста прогнозов только три не совпали с результатами реальных испытаний.
Дальнейшее моделирование различных вариантов комплексов устройств показало, что наиболее уязвимыми узлами являются шлюз умного дома, Wi Fi роутер и сами IoT-устройства. Если хакер получает контроль над шлюзом, общий показатель киберживучести падает почти на 40%. Если же злоумышленники одновременно атакуют шлюз, роутер, устройства и вдобавок устраивают DDoS-атаку на сеть, система падает до критического уровня — перестает реагировать на
команды, теряет управление, а восстановление затягивается.
«Возможность проектирования моделей позволяет измерить, насколько система способна выжить при атаке и как быстро восстановится», — прокомментировал заведующий кафедрой «Автоматика и телемеханика» Пермского Политеха, доктор технических наук, профессор Александр Южаков.
На основе полученных данных ученые предложили конкретные меры защиты:
- сегментацию Wi Fi сети, чтобы зараженное устройство не заражало соседние,
- шифрование всего трафика,
- многофакторную аутентификацию пользователей,
- непрерывный мониторинг сетевой активности.
Эффективность этих мер оценили также с помощью моделирования: при пяти одновременных атаках с использованием защитных механизмов киберживучесть системы вырастает на 42%, а время восстановления сокращается с 7–8 циклов до 6–7.
«Эти результаты подтверждают главное преимущество разработанного подхода. Он позволяет заранее количественно оценить, какие сочетания атак наиболее опасны, и определить, какие защитные меры дадут максимальный эффект. А значит, проектировать системы можно с гарантированным уровнем устойчивости, а не реагировать на уже случившиеся инциденты. Сейчас программа находится на стадии экспериментальной проверки. В дальнейшем планируется развитие комплекса в сторону интеграции с существующими платформами управления "Умным домом" и расширения функциональных возможностей. Это особенно важно для роста рынка "Умных домов" в России, повышения доверия к отечественным IoT-решениям и снижения зависимости от зарубежных систем безопасности», – подчеркнули в Пермском Политехе.
Фото на главном: freepik.com.

Подпишитесь на e-mail рассылку самых свежих новостей
